
15年分の注文データが流出?Dodo Pizzaのサイバー攻撃でハッカーが逮捕された経緯と、パスワード流出という脆弱性
2026年9月28日、ロシア発のピザチェーンDodo Pizzaがサイバー攻撃を受け、顧客の氏名・住所・電話番号・注文内容などにハッカーが触れた可能性があると会社が認めました。10月14日にはモスクワの裁判所が、関与したとされる19歳の容疑者を12月8日まで自宅軟禁とする決定を出しています。攻撃の入口はGitHub上に残っていた認証情報だったと報じられており、「パスワード1つの管理ミスが連鎖して大きな情報漏えいに至る脆弱性」の例として注目されています。
何が起きたのか:Dodo Pizzaへのサイバー攻撃
ハッカー逮捕へ:足がついたのは自宅のIPアドレス
10月14日、モスクワのトヴェルスコイ地区裁判所は、19歳のデニス・フリドマン容疑者を12月8日まで自宅軟禁としました。容疑はロシア刑法272.1条に基づく、個人データを含む情報の違法な取り扱いです。最高刑は懲役6年です。
フリドマン容疑者はハッカー集団「DataSuckers」の4人組の1人で、ほかに2人が拘束され、1人は逃走中と報じられました。特定のきっかけは、盗んだデータにアクセスした際に自宅のIPアドレスが露出し、シベリアのバルナウルの自宅にたどり着かれたことでした。集団はロシアの旅行会社Tez Tourやウクライナの食品小売ATBへの攻撃も主張しています。[2]
報道は当初、容疑者にロシア、カザフスタン、ベラルーシの国民が含まれるとしました。しかしカザフスタン内務省は10月21日、同国民の拘束を確認していないと述べました。[3]
攻撃の起点とされた脆弱性:GitHubに残ったパスワード
Telegramチャンネル「Baza」によると、攻撃の入口は、公開のGitHubで見つかったDodo Pizzaの有効な認証情報でした。下請け業者が自分のパスワードを公開リポジトリに置いたままにした、という説明もあります。[4]
ハッカーはこの認証情報を足がかりに、クラウドのキー、分析基盤のトークン、管理者の認証情報へと順に進み、SupersetやDatabricks、Azureといった社内の基盤に入ったと伝えられています。1つの脆弱性が別の脆弱性につながる「連鎖」だったという見方です。
盗まれたデータはダークウェブで10万ドルで売られ、代金は4人が共有する暗号資産ウォレットに送られました。報道によれば、逮捕後に他の3人がウォレットのパスワードを変え、拘束された1人が資金にアクセスできなくなりました。[5]
ユーザーと企業が今できる対策
ユーザーは、利用しているサービスで同じパスワードを使い回していないか確認し、二段階認証を有効にしておくと安全です。注文内容や住所を知っているかのように装ったフィッシングメッセージも出回りやすくなるため、不審なリンクは開かないことが基本です。
企業側は、パスワードやAPIキーを公開リポジトリに置かない、キーの定期的な更新、シークレットスキャンの導入、委託先を含めたアクセス権の見直しが有効です。今回の事件は、ピザという身近なサービスが、サイバー攻撃の対象になることを示しています。
よくある質問
ミトが気になったことを、テトがやさしく答えます。

ミト
Dodo Pizzaのサイバー攻撃では何が盗まれたの?
テト
会社は、顧客の氏名、住所、電話番号、メールアドレス、生年月日、注文内容にハッカーが触れた可能性があると認めています。件数や容量は、報道では3.7TB、15年分の注文などとされていますが、会社が確認した数字ではありません。

ミト
ハッカーはどうやって逮捕されたの?
テト
報道によると、19歳の容疑者が盗んだデータにアクセスした際に自宅のIPアドレスを露出させたことが特定の手がかりでした。10月14日にモスクワの裁判所が12月8日までの自宅軟禁を決めています。
ミト
攻撃の入り口になった脆弱性は?
テト
Baza経由の報道では、公開のGitHubにDodo Pizzaの有効な認証情報があり、それを足がかりにクラウドのキーや管理者の認証情報へ進んだとされます。ハッカー側の説明を含み、会社の公式な調査結果ではありません。
ミト
カザフスタン人も逮捕されたの?
テト
当初の報道は、ロシア、カザフスタン、ベラルーシの国民が含まれるとしました。ただしカザフスタン内務省は10月21日に、同国民の拘束は確認していないと述べています。
注釈
- データの内訳と容量は、Bazaの報道としてNEWS.ruが伝えたもので、会社は確認していません。別の報道は約33億件、The Recordは「数億件の注文」と書いており、数字は媒体で食い違います。 ↩
- 逮捕の経緯とIPアドレスの露出は、KommersantとBazaの報道をThe Recordが引用したもので、The Record自身は経緯を確認できていません。裁判所の自宅軟禁と容疑は、Xakep.ruが裁判所の記録として伝えています。 ↩
- 拘束された人物の国籍は、報道ごとに違い、カザフスタン内務省は否定しています。ベラルーシ国民の関与も他の確認が取れていません。 ↩
- GitHubの認証情報や下請け業者が原因という説明は、Bazaが攻撃者側の主張として伝えたもので、会社の調査結果ではありません。 ↩
- 売却額10万ドルとウォレットの経緯は、Kommersantの報道を引用した情報で、独立した確認は取れていません。 ↩
画像について
掲載の3点はいずれもAI生成のイメージ画像で、Dodo Pizzaの店舗・システム、容疑者、裁判所、実際の現場を撮影・再現したものではありません。
参考資料
関連するピザ

 シーフード系
ピッツァモスクワ
 ロシア / モスクワ
複数の魚介をふんだんに使った、ロシアで独自に発展した魚介系ピザ。魚の旨味が層になって楽しめる一枚。
- サーモン
- ツナ
- イワシ
 創作系
いのしし肉とアンズタケのピザ(チンギアーレ・エ・フィンフェルリ)
 イタリア / 各地
いのしし肉の煮込みと、黄金色のアンズタケ(カンタレッレ)、セージをのせた秋冬向けのピザ。トマトソースもチーズも使わず、肉の旨みときのこの香りを前面に出す。
- ジビエ
- カンタレッレ
- セージ
 ホワイト系
かぼちゃとソーセージのピザ(ズッカ・エ・サルシッチャ)
イタリア / 各地
ほくっと甘いかぼちゃに、ソーセージの塩気とスカモルツァの燻香を合わせた秋のピザ。トマトソースを使わない白いタイプで、セージが香りを引き締める。
- かぼちゃ
- ソーセージ
- スカモルツァ
 ホワイト系
カンタレッレとタレッジョのピザ
イタリア / 各地
金色のカンタレッレ(アンズタケ)をタレッジョのコクとパンチェッタの塩気、セージの香りで焼き上げる、夏から秋のイタリア寄りのホワイトピザ。果実のような香りを、とろけるチーズが包む。
- カンタレッレ
- タレッジョ
- パンチェッタ
次の一枚を探す
ピザ一覧関連記事
 ニュース
400℃ PIZZA OSAKA、JR大阪駅西口の「バルチカM」に大阪初出店へ
JR大阪駅西口改札前に2027年3月開業予定の「バルチカM」へ、岡山発の400℃ PIZZAが大阪初出店を発表。個別メニューは未発表です。
- 大阪
- 新店
 ニュース
グランドメルキュールなどの秋冬ブッフェにリンゴとチーズのピッツァ
アコーのホテル22施設が11月から秋冬メニューを展開。ディナー共通メニューにリンゴとチーズのピッツァを掲載。
- 全国
- ホテルブッフェ
 ニュース
発酵から焼き上げまで店内で イオンスタイル諏訪、10月21日開店で「ピッツァソリデラ」
10月21日開店予定のイオンスタイル諏訪は、店内調理のピッツァソリデラを導入。マルゲリータの具材、約60席のイートイン、店舗と専門店の営業時間を整理します。
- 下諏訪町
- イベント
 ニュース
つくばのイオンで「常陸乃国しらす」のピッツァを計画 10月25日開業へ
イオンスタイルつくば学園の森が、県認定ブランド「常陸乃国しらす」を使う店内焼き上げピッツァを計画。仕入れによる条件、ブランドの背景、10月25日の開業予定を整理します。
- つくば
- 茨城県
新着記事
 ニュース
11月のハットの日、810円の新ラインアップと250円サイドが11月8〜10日に登場
日本ピザハットが11月8〜10日のハットの日を発表。持ち帰りMサイズは810円から、新登場のラザニア風ミートソースとペパロニクラシックが810円シリーズに入り、250円サイドにはごはんピザも加わります。
- 全国
- ピザハット
 ニュース
パイナップルピザを拒んで解雇されたイタリア人シェフ、豪労働委員会は期限切れを理由に申し立てを退ける
オーストラリア・ブリスベンのレストランで、パイナップル入りピザの調理を拒んだイタリア人シェフが2026年5月に解雇された問題で、フェアワーク委員会は11月3日、申し立てが期限を過ぎていたとして退けました。
- ピザ関連の出来事
- ピザクック
 ニュース
モリナポが直径15cmの食べきり冷凍ミニピザ「PICO」全3種を発売、740円から
金沢発の冷凍ピザブランド「モリナポ」は2026年11月5日、直径15cmの冷凍ミニピザ「モリナポPICO」全3種の販売を公式通販サイトで始めた。マルゲリータ740円、貝柱トマト850円、クワトロ780円で、専用スリーブ付き。
- 全国
- 金沢
 ニュース
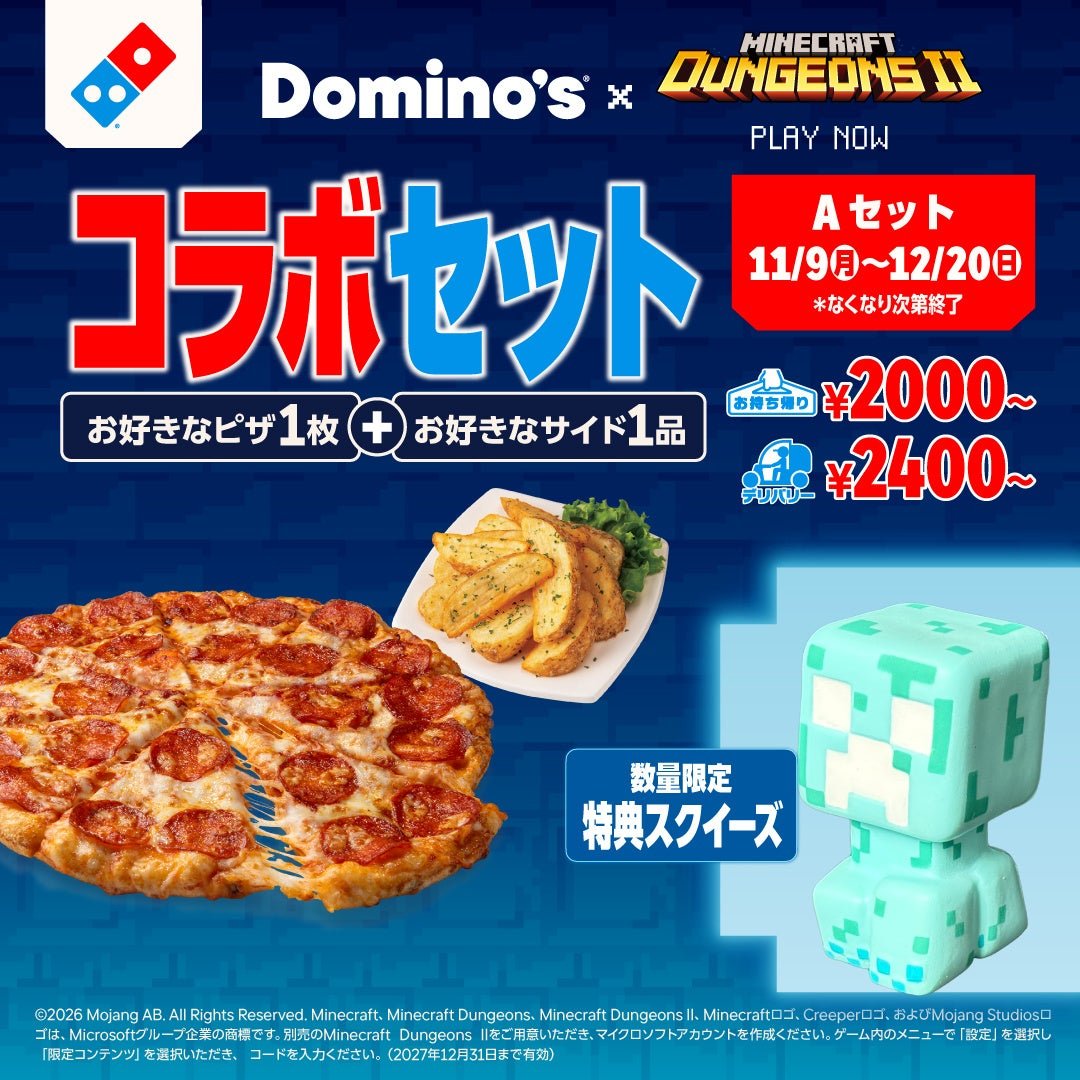
ドミノ・ピザが「Minecraft Dungeons II」とコラボ、11月9日から特典付きセットを発売
ドミノ・ピザは2026年11月9日から12月20日まで、『Minecraft Dungeons II』とコラボしたセットを期間限定で販売する。スクイーズ付きのAセットと、シールと週替わりのゲーム内アイテム付きのBセットがある。
- 全国
- ドミノ・ピザ